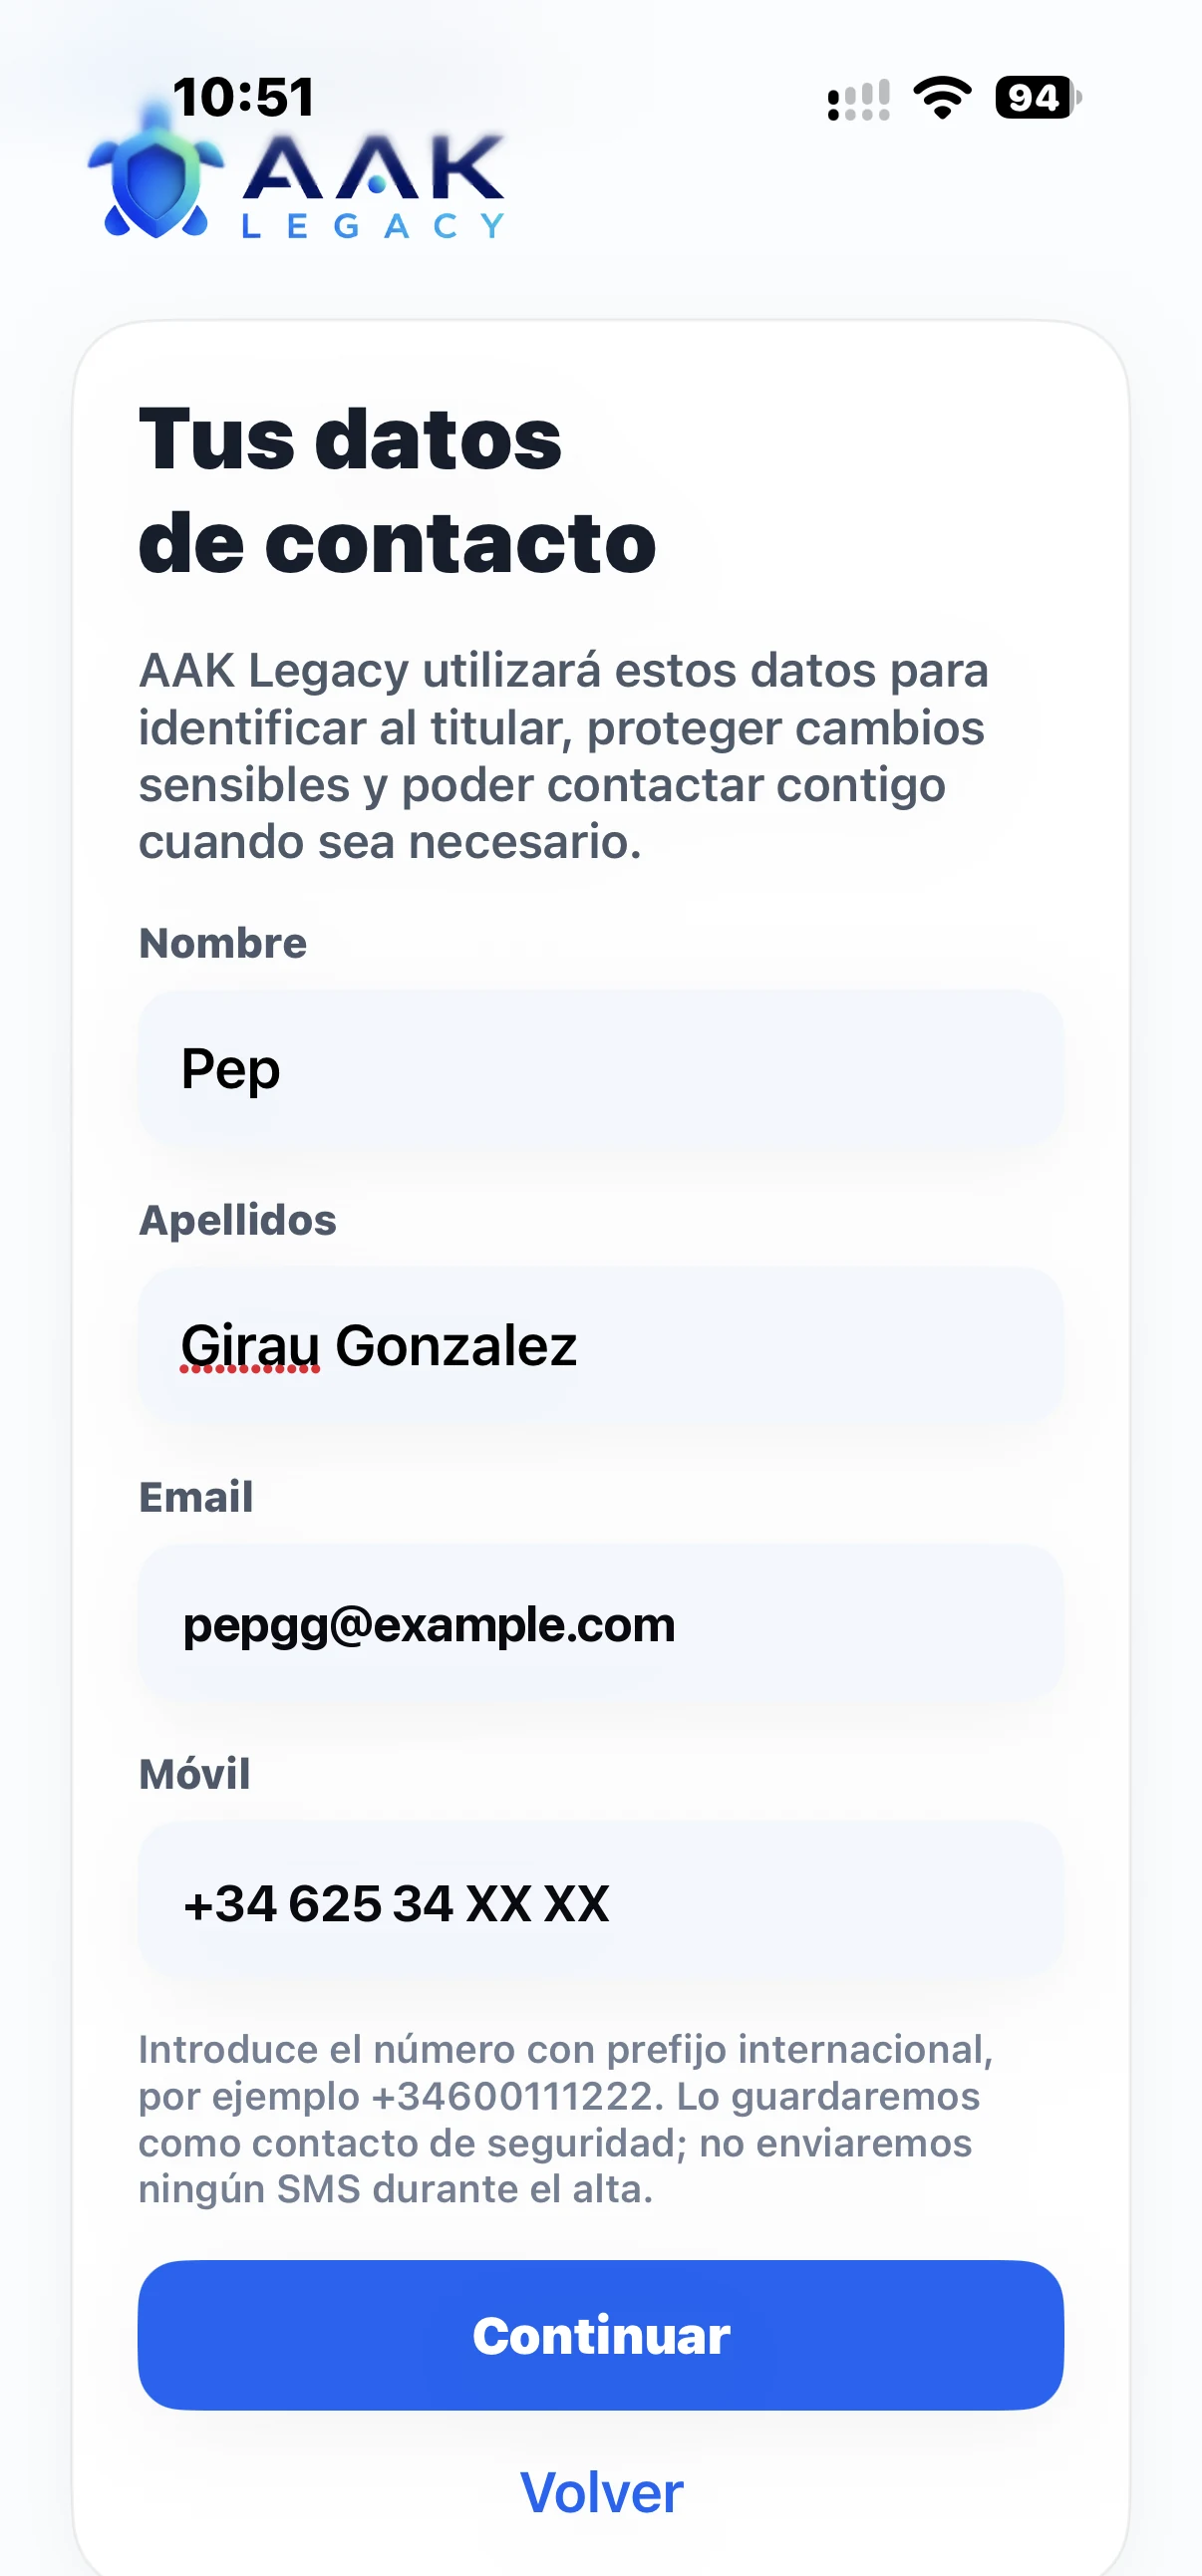
Paso 01
Tus datos de contacto
AAK Legacy pide únicamente el nombre, los apellidos, el email y el número de móvil del titular: lo necesario para identificar la cuenta, proteger cambios sensibles y poder contactar contigo si hace falta.
Seguridad desde el diseño
AAK Legacy combina cifrado en el dispositivo, protecciones nativas de Apple, copias cifradas en la nube, infraestructura con conocimiento mínimo y un proceso de entrega distribuido. Cada capa limita lo que la siguiente puede ver o hacer.
Tu Legacy sale del iPhone ya cifrado. AAK, los custodios y la infraestructura que lo conserva no disponen de una llave maestra para leerlo.
Capturas reales de AAK Legacy
Estas son capturas reales de la app. Muestran exactamente qué datos identifican tu cuenta y en qué momento tu contenido pasa a protegerse mediante cifrado, fuera del alcance de AAK Legacy.
Paso 01
AAK Legacy pide únicamente el nombre, los apellidos, el email y el número de móvil del titular: lo necesario para identificar la cuenta, proteger cambios sensibles y poder contactar contigo si hace falta.
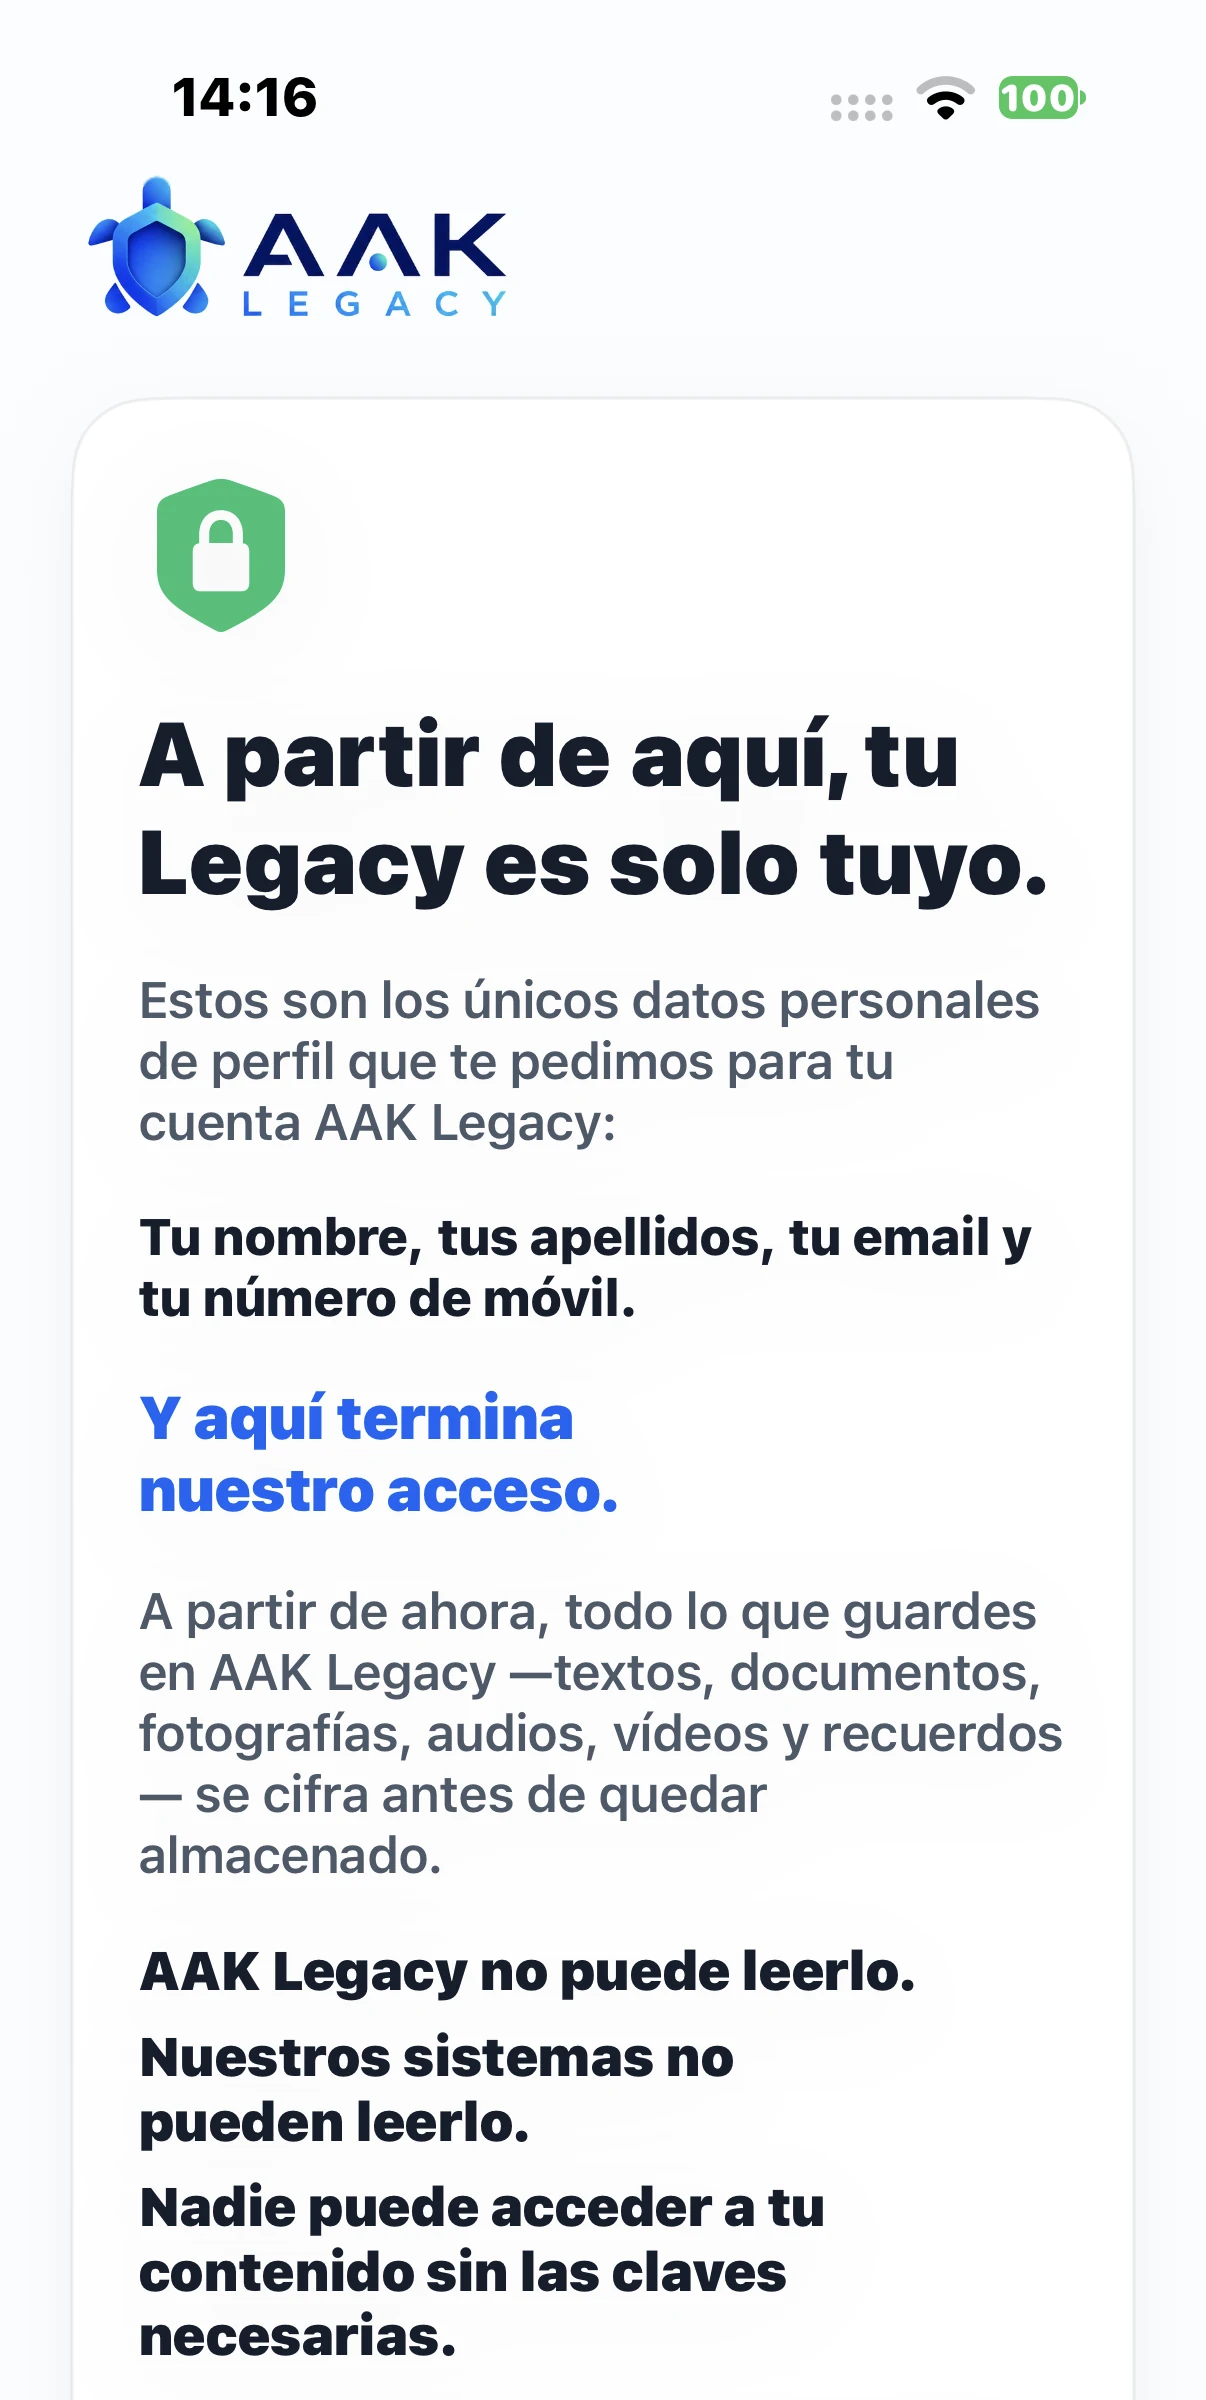
Paso 02
Hasta este punto, AAK Legacy conoce únicamente los datos de cuenta que acabas de ver. A partir de aquí, todo lo que guardes en tu Legacy —textos, documentos, fotografías, audios, vídeos y recuerdos— se cifra antes de quedar almacenado.
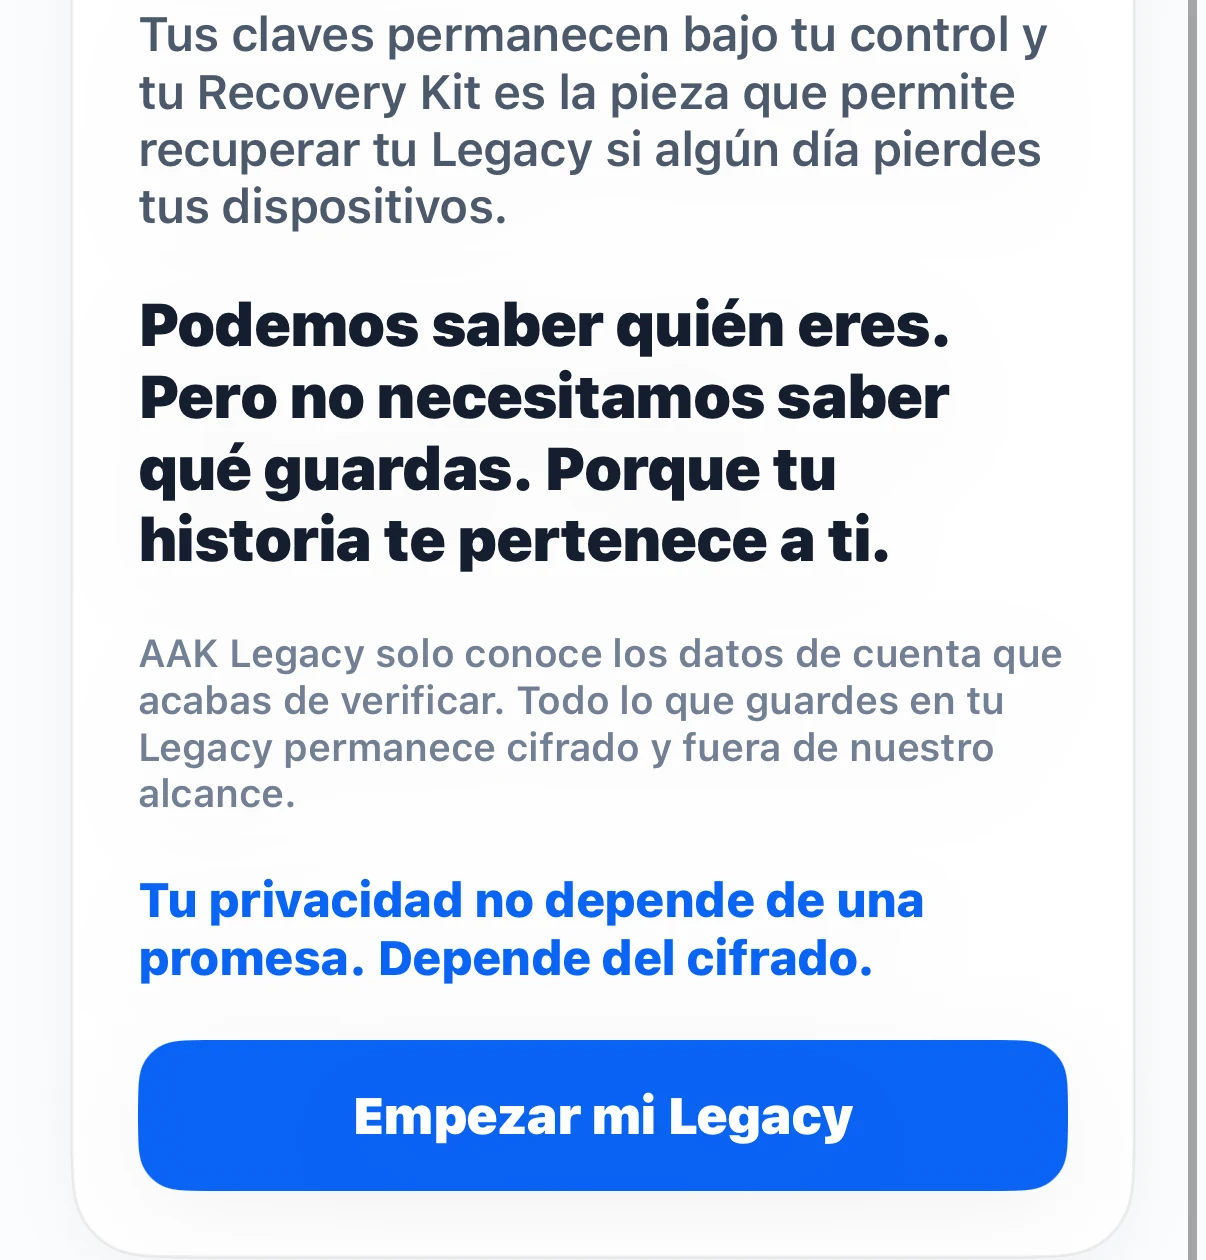
Paso 03
AAK Legacy no puede leer ese contenido, y tampoco pueden hacerlo nuestros sistemas: el acceso exige las claves correspondientes, que permanecen bajo tu control. Tu Recovery Kit es la pieza que permite recuperarlas si algún día pierdes tus dispositivos.
Los textos, los metadatos propios del contenido (como títulos o etiquetas) y los adjuntos se protegen localmente antes de persistirse o sincronizarse. CloudKit y la infraestructura AAK reciben ese contenido ya cifrado, no el original legible. Los metadatos operativos no están cubiertos por el cifrado de extremo a extremo aplicado al contenido, aunque la infraestructura los protege durante la transmisión y el almacenamiento — su detalle está en la Política de Privacidad.
La jerarquía Root Key → Space KEK → Item Key → DEK compartimenta el Legacy. Cada uno de los cinco espacios tiene material criptográfico propio y cada contenido se protege con su clave, reduciendo el impacto de cualquier fallo aislado.
El material sensible del dispositivo se conserva mediante Keychain de iOS. Apple documenta que los secretos de Keychain usan AES-256-GCM y acceso mediado por Secure Enclave. Face ID o el código autorizan localmente: AAK no recibe ni almacena datos biométricos.
Sign in with Apple autentica la cuenta, pero el identificador interno de AAK permanece separado de las claves del Legacy. La copia cifrada del propietario se sincroniza en su CloudKit privado, dentro de un contenedor aislado para la app.
El backend gestiona únicamente los datos operativos necesarios, las verificaciones y paquetes de entrega ya cifrados. Cloudflare D1 añade cifrado AES-256-GCM en reposo y TLS en tránsito. Es una protección adicional; el Zero Knowledge no depende de ella.
La activación requiere verificación distribuida: ningún custodio puede decidir ni leer por sí solo. Tras cumplirse el proceso, cada destinatario puede recibir únicamente el paquete cifrado que el propietario le asignó.
El Recovery Kit contiene un secreto aleatorio de 256 bits creado en el dispositivo. AAK no conserva una copia utilizable. Por eso puede recuperar el propietario, pero ni AAK, ni Apple ni soporte pueden saltarse su protección.
AAK Legacy se diseña y gestiona desde España bajo los principios del RGPD. Hemos comprobado directamente en la configuración real de producción que las bases de datos de Cloudflare D1 se ejecutan en la región WEUR (Europa Occidental) sin un parámetro de «jurisdiction» configurado: según la documentación oficial de Cloudflare, eso hace de la región una preferencia de rendimiento, no una garantía jurídica de residencia exclusiva en la UE. Apple, Cloudflare, Stripe Identity y Resend declaran públicamente el uso de Cláusulas Contractuales Tipo (y, cuando aplica, el Data Privacy Framework UE-EEUU) para sus transferencias internacionales; el detalle proveedor por proveedor está en nuestra Política de Privacidad.
Privacidad por diseño
La política de AAK Legacy parte de una regla sencilla: recopilar lo mínimo, separar identidad y contenido, y no crear un modelo comercial alrededor de la vida privada del usuario.
Leer la política de privacidadAAK · SECURITY
Estas referencias externas explican las protecciones de plataforma e infraestructura sobre las que se apoya AAK Legacy. El diseño criptográfico propio añade una capa previa e independiente.